Od infekcji do nadużycia: wykorzystaj czas na skuteczną reakcję
Użytkownik nieświadomie instaluje złośliwe oprogramowanie, które przez pewien czas nie daje wyraźnych oznak obecności. Dopiero później może próbować przejąć dane, uzyskać dostęp do konta lub zainicjować nieautoryzowaną transakcję.
Straty ponosi użytkownik, ale konsekwencje odczuwa również organizacja: reklamacje, koszty obsługi incydentu i ryzyko utraty zaufania.
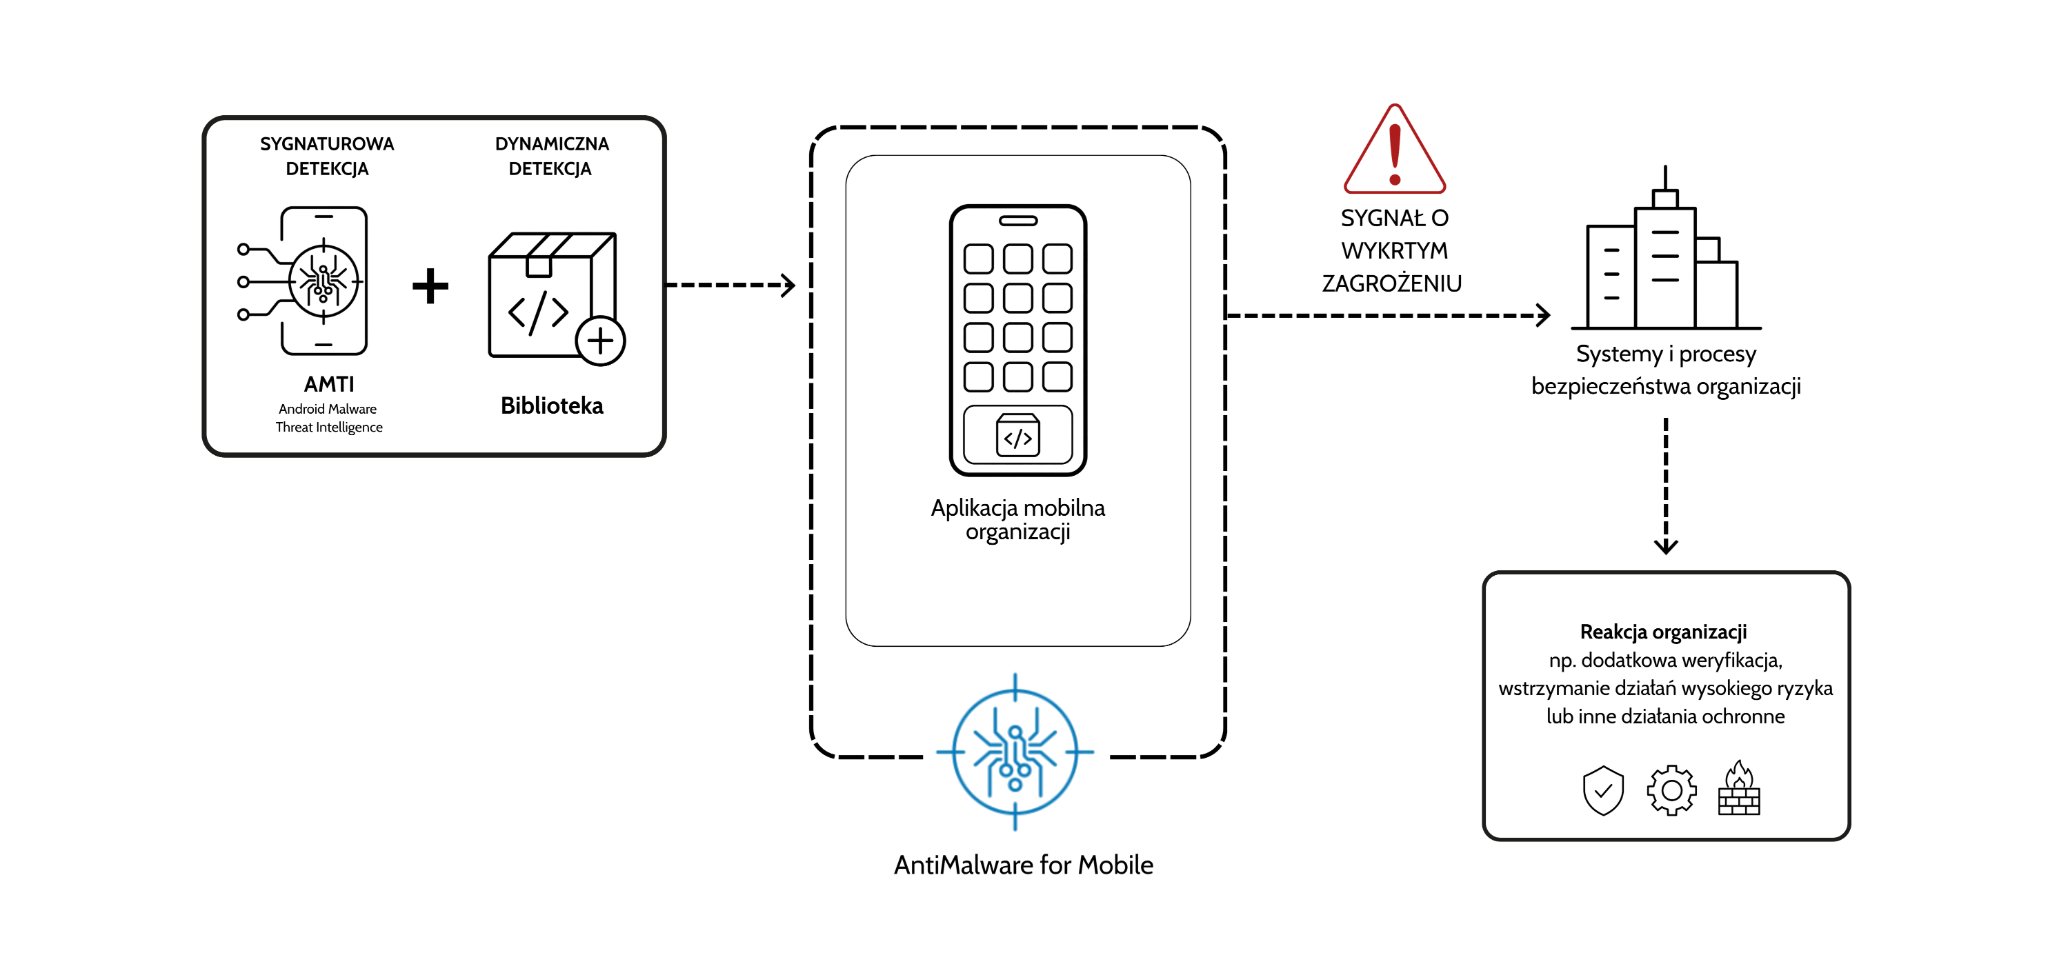
Okres między infekcją urządzenia a próbą nadużycia daje organizacji czas na podjęcie działań. Sygnał podwyższonego ryzyka może zostać wykorzystany do uruchomienia odpowiedniego scenariusza reakcji, np. dodatkowej weryfikacji, wzmożonego monitorowania lub wstrzymania operacji wysokiego ryzyka.
Decyzja o sposobie reakcji pozostaje po stronie organizacji i może uwzględniać również inne sygnały dostępne w systemach antyfraudowych, SOC lub SIEM.
Straty ponosi użytkownik, ale konsekwencje odczuwa również organizacja: reklamacje, koszty obsługi incydentu i ryzyko utraty zaufania.
Okres między infekcją urządzenia a próbą nadużycia daje organizacji czas na podjęcie działań. Sygnał podwyższonego ryzyka może zostać wykorzystany do uruchomienia odpowiedniego scenariusza reakcji, np. dodatkowej weryfikacji, wzmożonego monitorowania lub wstrzymania operacji wysokiego ryzyka.
Decyzja o sposobie reakcji pozostaje po stronie organizacji i może uwzględniać również inne sygnały dostępne w systemach antyfraudowych, SOC lub SIEM.