Z czym mierzył się klient i dlaczego to było krytyczne?
Zespół bezpieczeństwa już wcześniej wykorzystywał własne metody, automatyzację i narzędzia do walidacji mechanizmów detekcji. Bardziej złożone scenariusze pozostawały częścią ćwiczeń ofensywnych, a część kontroli była wykonywana automatycznie.
Wyzwaniem były testy, do których trzeba było wracać po aktualizacjach platform, zmianach konfiguracji albo dostrojeniu reguł SIEM i EDR. Zespół chciał sprawdzać, czy po takich zmianach oczekiwana telemetria i alerty nadal pojawiają się prawidłowo.
Organizacja potrzebowała więc wydzielić konkretne scenariusze odpowiednie do regularnych testów regresyjnych i wykonywać je według jednego, kontrolowanego procesu. W tym przypadku nie chodziło o przeniesienie całego modelu walidacji bezpieczeństwa do jednej platformy, lecz o uporządkowanie wybranego fragmentu istniejącego warsztatu.
Kluczowe wyzwania
- ponowna walidacja detekcji po zmianach w SIEM, EDR i konfiguracji,
- sprawdzanie oczekiwanej telemetrii i alertów,
- wyodrębnienie scenariuszy odpowiednich do testów regresyjnych,
- ograniczenie zależności regularnych testów od działań ad hoc,
- zachowanie obecnego modelu pracy dla bardziej złożonych ćwiczeń.
Co wdrożyliśmy i jak to działało w praktyce?
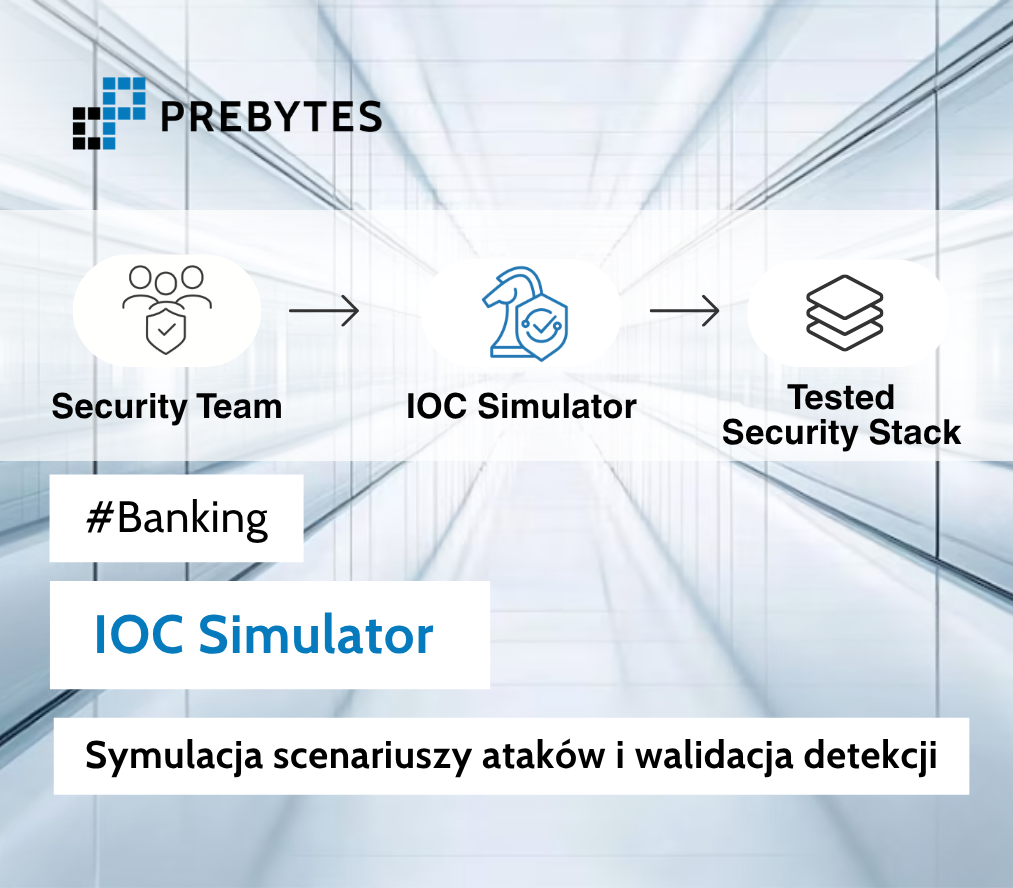
IOC Simulator został wykorzystany do regularnego uruchamiania scenariuszy, które organizacja chciała powtarzać po zmianach w środowisku. Testy były mapowane do MITRE ATT&CK i uruchamiane na endpointach Windows w kontrolowanym środowisku.
W przeciwieństwie do szerokich platform Breach and Attack Simulation (BAS) i continuous security validation, które mogą obejmować rozbudowane biblioteki scenariuszy, wiele obszarów testowych, liczne integracje i dodatkowe warstwy raportowania, IOC Simulator został wykorzystany do bardziej precyzyjnie określonego zadania: powtarzalnej walidacji wybranych mechanizmów detekcji SIEM i EDR.
Dzięki temu zespół mógł skupić się na scenariuszach istotnych dla własnego środowiska i ponownie uruchamiać je po zmianach konfiguracji lub dostrojeniu reguł. Nie wymagało to przenoszenia całego procesu Purple Team do nowego narzędzia, a bardziej złożone ćwiczenia mogły pozostać w dotychczasowym modelu pracy.
Po zakończeniu symulacji mechanizm auto-restore cofał zmiany utworzone podczas testu, takie jak pliki, katalogi czy klucze rejestru, przygotowując endpoint do kolejnego uruchomienia.
Jakie były rezultaty i co to zmieniło na co dzień?
IOC Simulator uporządkował tę część procesu Purple Team, która wymagała regularnego powrotu do tych samych scenariuszy. Po aktualizacji systemu, zmianie konfiguracji albo dostrojeniu reguły zespół mógł ponownie wykonać wcześniej zdefiniowany test i sprawdzić, czy mechanizmy detekcji nadal reagują zgodnie z oczekiwaniem.
Dla wybranych scenariuszy regresyjnych czas ponownego przeprowadzenia i weryfikacji testów skrócił się o około 60% względem wcześniejszego procesu.
Powtarzalne uruchomienia ułatwiały wychwytywanie sytuacji, w których test wcześniej prowadził do oczekiwanej telemetrii lub alertu, a po zmianie wynik był inny. Taka różnica mogła wskazywać na lukę detekcyjną albo detection drift i stanowić punkt wyjścia do dalszej analizy oraz ponownego testu po wprowadzeniu poprawek.
Bardziej rozbudowane ćwiczenia ofensywne nadal pozostawały częścią dotychczasowego procesu Purple Team. IOC Simulator koncentrował się na scenariuszach, które wymagały regularnego i porównywalnego powtarzania.
Efekty po wdrożeniu
- około 60% krótszy czas ponownego przeprowadzenia i weryfikacji wybranych testów regresyjnych,
- większa powtarzalność i spójność procesu ponownej walidacji,
- możliwość ponownego sprawdzania detekcji po zmianach w środowisku,
- wyspecjalizowane podejście zamiast wdrażania szerokiej platformy do walidacji wielu obszarów,
- łatwiejsza identyfikacja potencjalnych luk detekcyjnych i detection drift,
- możliwość zachowania istniejącego warsztatu Purple Team dla bardziej złożonych ćwiczeń.
Sprawdź, jak IOC Simulator może uzupełnić proces walidacji detekcji w Twojej organizacji: IOC Simulator | Ciągła walidacja zabezpieczeń i zgodność z DORA